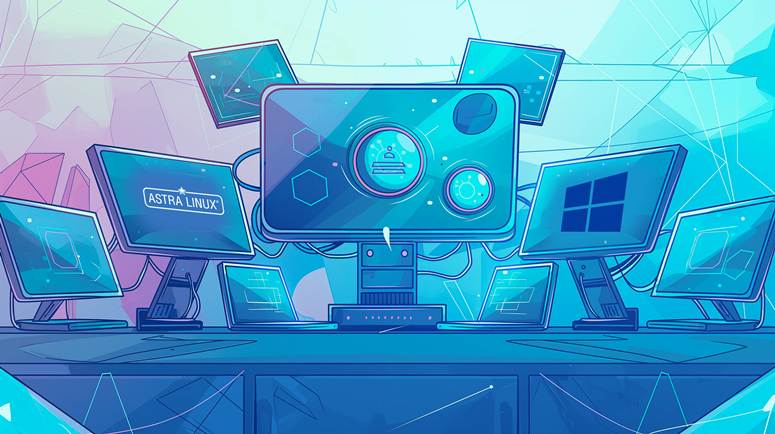
Использование Linux в корпоративной инфраструктуре не ограничивается автономной работой отдельных компьютеров. В организациях с централизованным управлением учетными записями рабочие станции на Linux могут подключаться к домену и использовать общую систему идентификации пользователей. Такой подход позволяет сотрудникам входить в систему под корпоративной учетной записью, а администраторам — управлять доступом и политиками в единой инфраструктуре.
Зачем подключать Linux к домену
Доменная инфраструктура sssd используется для централизованного управления пользователями, компьютерами и правами доступа.
Если в компании одновременно работают устройства на Windows и Linux, подключение Linux-компьютеров к домену помогает объединить их в общую систему.
После настройки пользователь может использовать корпоративную учетную запись для входа на рабочую станцию. При этом администратору не требуется создавать отдельные локальные учетные записи для каждого сотрудника. Права доступа можно связывать с группами, существующими в доменной службе.
Как Linux взаимодействует с доменом
Для интеграции Linux-компьютера с доменной инфраструктурой применяются специальные службы и протоколы. В распространенных конфигурациях используются Kerberos для аутентификации и LDAP для работы с каталогом. Дополнительные компоненты обеспечивают взаимодействие Linux с доменными контроллерами и позволяют системе получать сведения о пользователях и группах.
Одним из популярных решений является связка SSSD с соответствующими средствами интеграции. SSSD обеспечивает доступ Linux-системы к удаленным службам идентификации и позволяет использовать централизованные учетные записи. В зависимости от инфраструктуры организации могут применяться:
- Active Directory;
- FreeIPA или другие совместимые каталоги.
Вход пользователя на Linux-компьютер
После присоединения рабочей станции к домену сотрудник может авторизоваться с использованием корпоративной учетной записи.
Система обращается к службе каталогов, проверяет данные пользователя и определяет связанные с ним параметры.
При успешной аутентификации Linux создает или использует соответствующее пользовательское окружение. При этом локальная учетная запись не обязательно должна заранее существовать в традиционном смысле: необходимые сведения могут поступать из централизованного каталога.
Администратор получает возможность определять, какие пользователи или группы имеют право входить на конкретные компьютеры. Это позволяет ограничивать доступ к рабочим станциям в соответствии с должностными обязанностями сотрудников.